فهرست مطالب
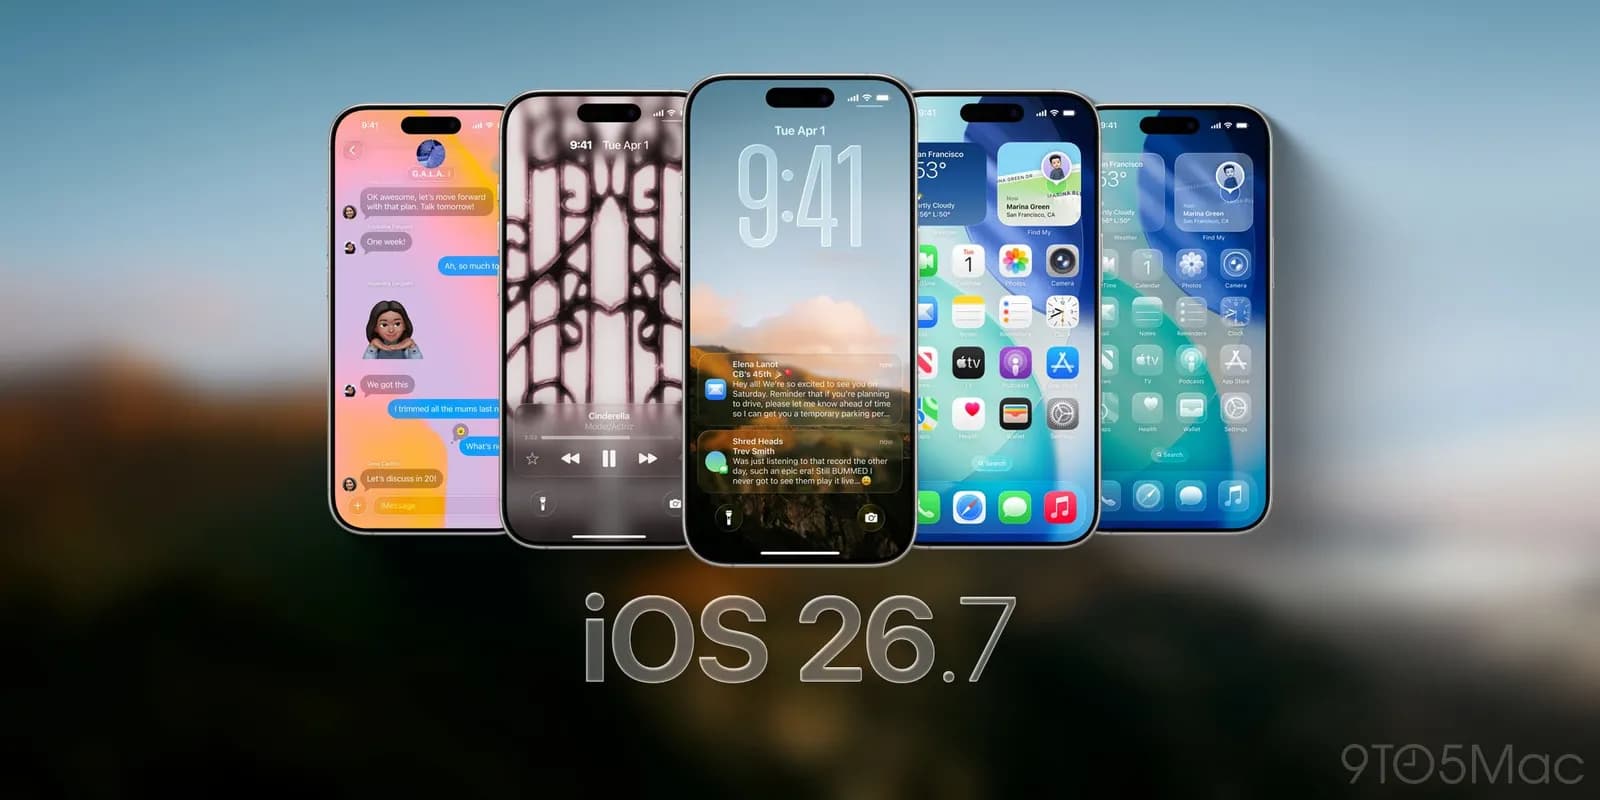
اپل روز ۲۸ سپتامبر ۲۰۲۶ با انتشار iOS 26.7.1، iPadOS 26.7.1، macOS Tahoe 26.7.1 و macOS Sequoia 15.8.1 یک حفرهٔ امنیتی مهم در جزء CoreGraphics را بست. این باگ با شناسهٔ CVE-2026-86950 ثبت شده و اپل میگوید ممکن است در یک حملهٔ «بسیار پیچیده» علیه افراد خاص روی نسخههای iOS قبل از iOS 27 سوءاستفاده شده باشد. گزارش اولیه را تیم امنیت محصول متا (Meta Product Security) داده است.
اگر هنوز روی iOS یا macOS نسل ۲۶ (یا Sequoia) هستید، این متن ساده توضیح میدهد موضوع چیست، کدام دستگاهها وصله شدهاند، و همین امروز چه کار کنید.
زمینه کوتاه: صفرروز و CoreGraphics یعنی چه؟
حفرهٔ صفرروز (zero-day) ضعفی است که قبل از آماده بودن وصلهٔ عمومی، یا همزمان با خبر عمومی، ممکن است قبلاً در حمله استفاده شده باشد. اینجا اپل صریح نوشته از گزارشی دربارهٔ سوءاستفادهٔ احتمالی خبر دارد — ولی جزئیات حمله (چند نفر، از چه کانالی، موفق بوده یا نه) را منتشر نکرده است.
CoreGraphics یکی از بخشهای پایهای نرمافزار اپل است که گرافیک دوبعدی و رندر فایلهایی مثل تصویر و PDF را مدیریت میکند. وقتی چنین بخشی آسیبپذیر باشد، باز کردن یا حتی پیشنمایش یک فایل دستکاریشده گاهی میتواند به اجرای کد ناخواسته روی دستگاه منجر شود — البته فقط اگر مهاجم واقعاً از همان باگ استفاده کند و دستگاه هنوز وصله نشده باشد.
خبر ۲۸ سپتامبر ۲۰۲۶ چه بود؟
طبق اسناد رسمی پشتیبانی اپل و گزارشهای SecurityWeek، The Hacker News و 9to5Mac:
نوع باگ: نوشتن خارج از محدودهٔ حافظه (out-of-bounds write) در CoreGraphics
رفع: بررسی بهتر محدوده (improved bounds checking)
اثر اعلامشده: پردازش فایل مخرب ممکن است به اجرای کد دلخواه منجر شود
شناسه: CVE-2026-86950
گزارشدهنده: Meta Product Security
عبارت کلیدی اپل: سوءاستفادهٔ احتمالی در حملهٔ بسیار پیچیده علیه افراد خاص روی iOS قبل از iOS 27
اپل نگفته فایل مخرب دقیقاً چطور به قربانی میرسیده. بعضی رسانهها حدس میزنند چون CoreGraphics در وب، ایمیل و پیامرسان هم درگیر پیشنمایش است، مسیرهایی مثل پیوست یا لینک ممکن است مطرح باشد — این حدس رسانهای است، نه تأیید رسمی اپل.
جدول: کدام نسخه چه وصلهای دارد؟
سامانه | نسخهٔ وصله | برای چه کسانی | نکته |
|---|---|---|---|
iOS / iPadOS | 26.7.1 | آیفون ۱۱ به بعد و آیپدهای فهرستشده در سند اپل | کاربران هنوز روی شاخهٔ ۲۶ |
macOS Tahoe | 26.7.1 | مکهایی که Tahoe دارند | همان CVE روی مک هم بسته شده |
macOS Sequoia | 15.8.1 | مکهای Sequoia | شاخهٔ قدیمیتر هم وصله گرفت |
iOS 27 / macOS Golden Gate 27 | — | کاربران ارتقا یافته به ۲۷ | به روایت SecurityWeek ظاهراً تحت تأثیر این CVE نیستند |
اگر دستگاهتان آپدیت ۲۷ را پیشنهاد میکند، مسیر امن همان نصب بهروزرسانی رسمی اپل است؛ اگر روی ۲۶ ماندهاید، حداقل 26.7.1 را نصب کنید.
چه دستگاههایی شامل میشوند؟
برای iOS و iPadOS 26.7.1، اپل این محدوده را اعلام کرده:
آیفون ۱۱ و جدیدتر
iPad Pro ۱۲٫۹ اینچی نسل ۳ به بعد
iPad Pro ۱۱ اینچی نسل ۱ به بعد
iPad Air نسل ۳ به بعد
iPad نسل ۸ به بعد
iPad mini نسل ۵ به بعد
روی مک، وصله برای Tahoe و Sequoia جداگانه آمده. MacObserver یادآوری میکند بعضی مکهای اینتل اصلاً به macOS 27 نمیرسند؛ پس برای آنها مسیر درست، همان آپدیتی است که در تنظیمات برای نسخهٔ فعلیشان نشان داده میشود — نه فرض کردن که «جدیدترین شماره نسخه» برای همه یکسان است.
چقدر جدی است؟
اپل زبانش را تنگ نگه داشته: صحبت از افراد خاص هدفگیریشده است، نه هشدار عمومی از نوع «همه در خطر فوری». در عین حال همان جمله نشان میدهد این فقط یک باگ آزمایشگاهی نبوده و گزارش سوءاستفاده وجود داشته است.
پایگاه Rapid7 برای این CVE امتیاز CVSS 3.1 حدود ۸٫۸ (بالا) ثبت کرده؛ این امتیاز شخص ثالث است و معیار رسمی اپل نیست. SecurityWeek هم نوشته تا زمان گزارششان این شناسه هنوز در فهرست Known Exploited Vulnerabilities سازمان CISA نبوده — وضعیت فهرستها ممکن است بعداً عوض شود.
نقش متا در گزارش باگ
اپل کشف و گزارش را به Meta Product Security نسبت داده. SecurityWeek یادآوری میکند سال قبل هم در پروندهٔ جداگانهای، آسیبپذیری WhatsApp کنار یک صفرروز ImageIO اپل در حملات هدفمند مطرح شده بود. دربارهٔ CVE-2026-86950 خود SecurityWeek میگوید مشخص نیست سوءاستفاده از مسیر واتساپ بوده یا نه — پس نباید این دو پرونده را یکی فرض کرد.
کاربر عادی همین امروز چه کند؟
روی آیفون/آیپد: تنظیمات ← عمومی ← بهروزرسانی نرمافزار؛ اگر 26.7.1 یا مسیر امنتر iOS 27 پیشنهاد شد، نصب کنید.
روی مک: تنظیمات سیستم ← عمومی ← بهروزرسانی نرمافزار؛ Tahoe 26.7.1 یا Sequoia 15.8.1 (هرکدام مربوط به شماست).
تا وقتی آپدیت نشدهاید، فایلها و پیوستهای مشکوک از فرستندهٔ ناشناس را باز نکنید — احتیاط عمومی است، نه جایگزین وصله.
اگر دستگاه سازمانی یا خبرنگاری حساس دارید و مشکوک به هدفگیری هستید، علاوه بر آپدیت با تیم امنیت خودتان هماهنگ کنید.
ارتباط با آپدیتهای دیگر همان روز
همان بازه، اپل آپدیتهای کوچکتری مثل iOS 27.0.1 و macOS Golden Gate 27.0.1 هم برای شاخهٔ جدید منتشر کرد که بیشتر روی رفع باگهای عمومی تمرکز دارند. موضوع این مقاله همان وصلهٔ امنیتی شاخههای قدیمیتر برای CVE-2026-86950 است؛ اگر تازه به ۲۷ رفتهاید، طبق روایت رسانههای امنیتی این CVE خاص ظاهراً شما را هدف قرار نداده، ولی بهروزرسانیهای باگفیکس ۲۷ را هم از دست ندهید.
جمعبندی
خلاصهٔ قابلاتکا از اسناد اپل این است: یک باگ حافظه در CoreGraphics با CVE-2026-86950 بسته شده؛ ممکن است قبلاً در حملهٔ بسیار پیچیده علیه افراد خاص روی iOS قبل از ۲۷ استفاده شده باشد؛ گزارش از متا آمده؛ و راه حل برای کاربران شاخهٔ ۲۶ و Sequoia، نصب همان آپدیتهای ۲۸ سپتامبر است. جزئیات حمله را اپل علنی نکرده، پس از حدسهای پررنگ دربارهٔ «هک همگانی» پرهیز کنید و روی نصب وصله تمرکز کنید. برای پیگیری خبرهای امنیتی مرورگر و سختافزار اپل هم میتوانید اینها را در فناوریکده ببینید: آپدیت امنیتی کروم ۱۵۴، مک مینی M6 و پروندهٔ Taptic اپل.
سؤالهای پرتکرار
CVE-2026-86950 چیست؟
شناسهٔ رسمی حفرهٔ نوشتن خارج از محدوده در CoreGraphics اپل که با آپدیتهای ۲۸ سپتامبر ۲۰۲۶ بسته شد.
آیا همهٔ کاربران آیفون در خطر بودند؟
اپل از حمله علیه «افراد خاص هدفگیریشده» حرف زده، نه از شیوع عمومی. با این حال نصب وصله برای همهٔ دستگاههای مشمول منطقی است.
اگر iOS 27 دارم باز هم باید نگران باشم؟
به روایت SecurityWeek و جمعبندی گزارشها، iOS 27 و macOS Golden Gate 27 ظاهراً تحت تأثیر این CVE نیستند؛ همانطور که اپل سوءاستفاده را روی نسخههای قبل از iOS 27 مطرح کرده است.
مک هم آسیبپذیر بود؟
همان باگ در اسناد Tahoe و Sequoia هم آمده و وصله شده؛ اپل سوءاستفادهٔ مشاهدهشده را روی iOS قبل از ۲۷ توصیف کرده، نه لزوماً مک.
CoreGraphics چیست؟
بخش سیستمی اپل برای گرافیک دوبعدی و پردازش/رندر فایلهای گرافیکی مثل تصویر و PDF.
چه کسی باگ را گزارش کرد؟
طبق اسناد اپل: Meta Product Security.
چطور آپدیت بگیرم؟
از مسیر رسمی تنظیمات دستگاه (Software Update). از لینک و فایلهای متفرقه برای «آپدیت دستی» استفاده نکنید.
امتیاز ۸٫۸ یعنی چه؟
امتیاز CVSS ثبتشده در پایگاه Rapid7 است (شخص ثالث)؛ شدت را بالا نشان میدهد ولی جایگزین متن رسمی اپل نیست.