فهرست مطالب
اگر در یک سرور بزرگ دیسکورد عضو شدهاید و از شما خواستهاند با زدن روی یک لینک «تأیید» کنید که آدم واقعی هستید، احتمال دارد اسم و اطلاعات شما در سرورهای Double Counter ثبت شده باشد. این ربات محبوب حالا اعلام کرده که روز شنبه ۱۲ مهر ۱۴۰۵ (۴ اکتبر ۲۰۲۶) هک شده و هکرها حدود ۱۲ گیگابایت از یکی از پایگاهدادههایش را کپی کردهاند.
به گفتهٔ خود شرکت، نام کاربری و شناسهٔ حدود ۲۸ میلیون حساب دیسکورد، آدرس IP و موقعیت تقریبی حدود ۲۷ میلیون حساب و حدود یک میلیون ایمیل در معرض افشا قرار گرفته است. رمز عبور دیسکورد در این دادهها نبوده و لازم نیست رمزتان را عوض کنید. خطر اصلی، پیامها و ایمیلهای فریبندهای است که از این به بعد ممکن است به دستتان برسد. در ادامه به زبان ساده میگوییم چه شد، چه چیزی لو رفت و چه کاری از دست شما برمیآید.
پاسخ کوتاه: چه اتفاقی افتاد؟
قربانی: Double Counter، یک ربات امنیتی و ضد حساب جعلی برای سرورهای دیسکورد که شرکت فرانسوی Tellter آن را اداره میکند. این شرکت میگوید بیش از ۶۰۰ هزار سرور از آن استفاده میکنند.
راه نفوذ: یک سرور قدیمی که دیگر استفاده نمیشد اما هنوز روشن و از اینترنت در دسترس بود. روی آن یک ابزار گزارشگیری به نام Metabase نصب بود و هکرها از یک آسیبپذیری در همین ابزار وارد شدند.
مدت حمله: هکرها حدود ۵ ساعت و ۵۱ دقیقه در زیرساخت ابری شرکت فعال بودند.
دادههای کپیشده: حدود ۱۲ گیگابایت از یک پایگاهداده، شامل نام کاربری و شناسهٔ دیسکورد، آدرس IP و شهر و کشور تقریبی، و حدود یک میلیون ایمیل.
سوءاستفاده از ربات: هکرها کنترل ربات را به دست گرفتند و با آن در حدود ۵۰ سرور بزرگ، لینک دعوت به سرور خودشان را پخش کردند.
کلاهبرداری مالی: با یک کلید پرداخت دزدیدهشده، روی حساب یک محصول دیگرِ همین شرکت ۷٬۳۱۶ دلار تراکنش جعلی زدند.
وضعیت فعلی: شرکت میگوید دسترسی هکرها قطع شده، همهٔ رمزها و کلیدها عوض شده و سرویس همان شب دوباره راه افتاده است.
اول کمی زمینه: Double Counter چیست و چرا اطلاعات شما را دارد؟
ربات تأیید عضویت در دیسکورد یعنی چه؟
دیسکورد یک پیامرسان گروهی است که بیشتر بین گیمرها و جامعههای آنلاین محبوب است. هر جامعه در دیسکورد یک «سرور» دارد. مدیران سرورهای بزرگ همیشه با یک مشکل درگیرند: آدمهایی که بعد از اخراج شدن، با یک حساب تازه برمیگردند یا با چند حساب جعلی اسپم میکنند.
Double Counter برای همین ساخته شده است. وقتی وارد سروری میشوید که از این ربات استفاده میکند، معمولاً از شما میخواهد روی لینکی بزنید و «تأیید» کنید. در این مرحله ربات اطلاعاتی مثل آدرس IP و مشخصات مرورگرتان را ثبت میکند تا اگر کسی با حساب دوم از همان دستگاه یا همان اینترنت آمد، بتواند او را تشخیص دهد.
چرا کسی که هیچوقت ثبتنام نکرده هم در این فهرست است؟
نکتهٔ مهم همینجاست. بیشتر آن ۲۸ میلیون نفر هرگز در سایت Double Counter حساب نساختهاند. فقط یک بار برای ورود به سروری مثل سرور یک بازی یا یک استریمر، دکمهٔ تأیید را زدهاند. یعنی اطلاعاتشان بهعنوان یک «محصول جانبی» جمع شده است. ایمیل اما فرق میکند: ایمیل فقط از کسانی لو رفته که مستقیم در سرویس Doogle یا داشبورد Double Counter حساب داشتهاند یا مشتری و تبلیغدهندهٔ آن بودهاند.
حمله چطور انجام شد؟
Double Counter یک گزارش مفصل با زمانبندی دقیق منتشر کرده است. خلاصهٔ آن به زبان ساده این است (همهٔ ساعتها به وقت جهانی UTC است؛ برای وقت ایران سه ساعت و نیم اضافه کنید):
شناسایی هدف (۳ اکتبر): هکرها از ساعت ۴:۳۷ صبح، با آدرسهای فیلترشکن که مدام عوض میشد، یک سرور قدیمی شرکت روی سرویس میزبانی OVH را بررسی کردند.
ورود به سرور قدیمی (۴ اکتبر، ۰:۴۷): روی این سرور ابزار Metabase نصب بود. آسیبپذیری این ابزار به هکرها اجازه داد خودشان را مدیر جا بزنند و به خود سرور برسند.
پیدا کردن کلیدهای اصلی: روی همان سرور دو مجوز دسترسی به فضای ابری شرکت مانده بود. یکی کلید یک «حساب سرویس» با اختیارات کامل مدیر و دیگری ورود ذخیرهشدهٔ یکی از مدیران. هکرها حساب تازهای نساختند و با همین کلیدهای واقعی وارد شدند. به همین دلیل کارشان اول به چشم نیامد.
تصرف ربات (۱۲:۲۶): هکرها توکن ربات را برداشتند. توکن مثل رمز عبور ربات است و هر کس آن را داشته باشد، میتواند به جای ربات پیام بفرستد.
کپی دادهها (۱۵:۰۹ تا ۱۵:۳۴): رمز مدیر پایگاهداده را عوض کردند تا خود شرکت قفل بیرون بماند، نسخههای پشتیبانی را که خودشان ساخته بودند پاک کردند و شروع به کپی کردن جدولها کردند تا اینکه شرکت جلسهٔ آنها را پیدا و قطع کرد.
پایان حمله (۱۷:۵۴): بعد از باطل شدن کلید اول، هکرها با ورود ذخیرهشدهٔ مدیر برگشتند. آخرین کارشان ساعت ۱۷:۵۴ ثبت شد و چند دقیقه بعد همهٔ نشستهای آن حساب هم باطل شد.
Metabase چیست؟
Metabase یک ابزار متنباز و رایج برای ساختن نمودار و گزارش از روی پایگاهداده است. شرکتها معمولاً آن را روی سرور خودشان نصب میکنند تا تیم بتواند آمار را ببیند. Double Counter نگفته دقیقاً از کدام آسیبپذیری Metabase استفاده شده و شمارهٔ CVE (کد رسمی ثبت آسیبپذیریها) هم اعلام نکرده است.
ربات در ۵۰ سرور بزرگ چه کرد؟
هکرها با توکن دزدیدهشده، از ساعت ۱۳:۳۰ در حدود ۵۰ سرور بزرگ لینک دعوت به سرور خودشان را فرستادند. این پیامها از طرف خود ربات Double Counter دیده میشد و برای همین قابلاعتماد به نظر میرسید. شرکت میگوید بزرگترین سرور هدف، سروری به نام «Steal a brainrot» بوده و تقریباً همهٔ این پیامها پاک شدهاند. در سرور پشتیبانی خود شرکت هم هکرها به حسابشان دسترسی مدیر دادند و حتی بعد از بن شدن، با ربات خودشان را آنبن کردند.
ماجرای ۷٬۳۱۶ دلار چه بود؟
هکرها در فضای ابری به کلید سرویس پرداخت Stripe برای محصول دیگری از همین شرکت به نام Atis هم رسیدند. با آن چند تراکنش آزمایشی پشتسرهم (۱، ۱۰، ۱۰۰ و ۱۰۰۰ دلار) روی کارت خود شرکت زدند که جمعاً ۷٬۳۱۶ دلار شد. دو مشتری هم ۳ و ۱۵ دلار شارژ شدند که به گفتهٔ شرکت کامل پس داده شده است. شمارهٔ کارتها لو نرفته، چون نزد Stripe نگهداری میشوند و هکرها فقط از طریق حساب شرکت تراکنش زدهاند.
دقیقاً چه اطلاعاتی لو رفت؟
شرکت با مقایسهٔ حجم دادهٔ خارجشده با حجم جدولها تخمین زده چه چیزهایی کپی شده است. عددها تقریبیاند:
نوع اطلاعات | تعداد تقریبی | وضعیت |
|---|---|---|
شناسه و نام کاربری دیسکورد | حدود ۲۸ میلیون حساب | بخشی کپی شده؛ همه افشاشده فرض میشود |
آدرس IP و موقعیت تقریبی (کشور، استان، شهر، کد پستی، شرکت اینترنت) | حدود ۲۷ میلیون حساب | بخشی کپی شده؛ همه افشاشده فرض میشود |
هش یکطرفهٔ مشخصات مرورگر و شهر و کشور (برای شناسایی حساب دوم) | حدود ۲۵ میلیون | کپی شده |
آدرس ایمیل (حسابهای Doogle، داشبورد، مشتریها و تبلیغدهندهها) | حدود ۱ میلیون | کپی شده |
گزارشهای تشخیص فیلترشکن (IP و مرورگر) | حدود ۱۵ میلیون | کپی نشده |
اثر انگشت رفتاری و مشخصات دستگاه | حدود ۲۵ میلیون | کپی نشده؛ جای دیگری نگهداری میشود |
پایگاهدادهٔ بایگانی جداگانه | حدود ۵۸ میلیون کاربر | آسیبی ندیده |
دربارهٔ آدرسهای IP یک توضیح لازم است: این دادهها در دو جدول بودهاند. جدول اول با حدود ۵.۴ میلیون رکورد کامل کپی شده است. از جدول دوم با حدود ۲۱.۷ میلیون رکورد، تخمین شرکت این است که حدود ۲۰ درصد خارج شده، اما چون معلوم نیست کدام ردیفها، کل جدول را افشاشده در نظر گرفته است.
چه چیزهایی لو نرفت؟
رمز عبور دیسکورد: Double Counter اصلاً رمز عبور دیسکورد شما را دریافت نمیکند، پس چیزی برای لو رفتن نبوده است.
شمارهٔ کارت بانکی: نزد شرکت پرداخت نگهداری میشود، نه نزد Double Counter.
اشتراکهای Double Counter و Doogle: شرکت میگوید حساب پرداختی که این دو سرویس از آن پول میگیرند هیچ تراکنش غیرمجازی نداشته است.
پایگاهدادهٔ بایگانی و دادههای رفتاری: طبق گزارش، دست هکرها به آنها نرسیده است.
چرا یک جا ۲۷۵ هزار ایمیل میگویند و جای دیگر یک میلیون؟
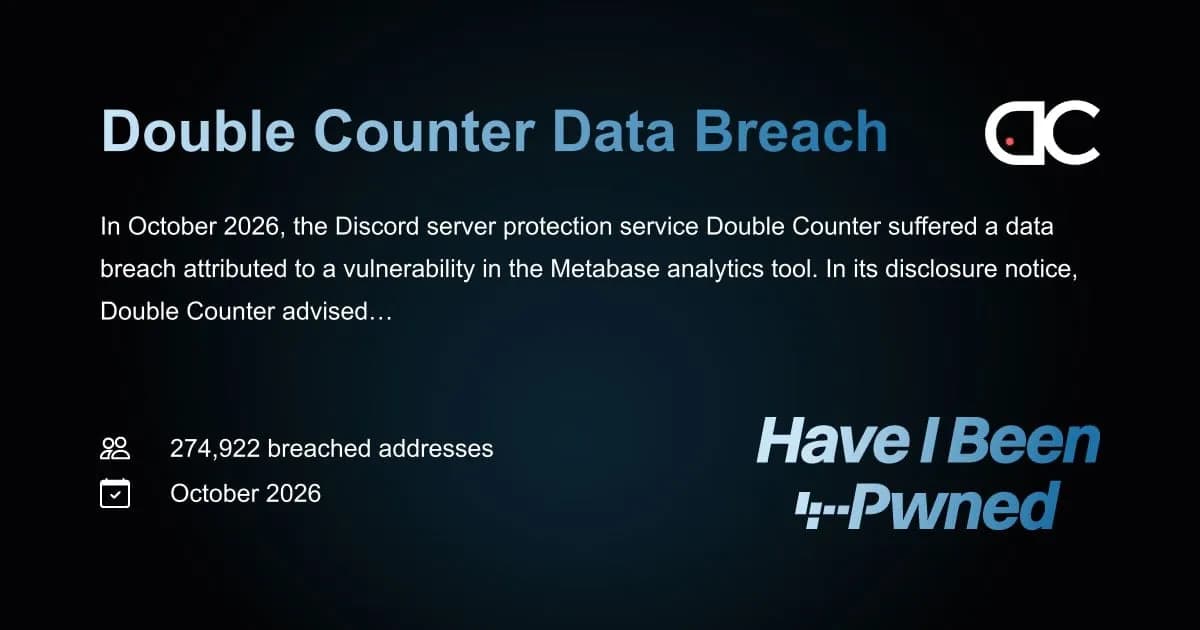
سایت Have I Been Pwned یک سرویس معتبر و رایگان است که دادههای لو رفته را جمع میکند تا هر کس بتواند ببیند ایمیلش در نشتیها بوده یا نه. این سایت روز ۷ اکتبر نشت Double Counter را اضافه کرد و میگوید بخشی از دادهها در اینترنت منتشر شده که ۲۷۴٬۹۲۲ ایمیل یکتا و نام کاربری دیسکورد را در بر دارد. در همین بخش منتشرشده، تعداد کمی از رکوردهای مشترکان پولی هم بوده که نام، کشور و کد پستیشان را شامل میشود.
عدد یک میلیون اما تخمین خود شرکت از کل ایمیلهایی است که کپی شدهاند. یعنی ۲۷۵ هزار ایمیل همین حالا در اینترنت پخش شده، ولی هکرها احتمالاً بیشتر از این در اختیار دارند.
آیا من در خطرم؟ حالا چه کار کنم؟
اگر کاربر عادی دیسکورد هستید
رمز دیسکورد را لازم نیست عوض کنید. خود Double Counter میگوید اعضای سرورها لازم نیست چیزی را در حساب دیسکوردشان تغییر دهند. البته اگر تأیید دومرحلهای را روشن نکردهاید، حالا وقت خوبی است.
به سرورهایی که در پیامهای غیرمنتظره از طرف Double Counter تبلیغ میشوند نپیوندید.
اگر ۴ اکتبر بین ۱۳:۳۹ تا ۱۴:۴۹ به وقت UTC (حدود ۱۷:۰۹ تا ۱۸:۱۹ به وقت تهران) تأیید کردید و نقش (رول) سرور را نگرفتید، دوباره تأیید کنید.
ایمیلتان را در Have I Been Pwned جستجو کنید، بهخصوص اگر در Doogle یا داشبورد Double Counter حساب داشتهاید.
اگر مدیر یک سرور دیسکورد هستید
هر پیامی را که Double Counter روز ۴ اکتبر بین ساعت ۱۲:۰۰ تا ۱۶:۳۰ به وقت UTC (۱۵:۳۰ تا ۲۰:۰۰ تهران) فرستاده و مردم را به سرور دیگری دعوت کرده، پاک کنید.
در گزارش فعالیت سرور (Audit Log) ببینید ربات در همان بازه چه کارهایی کرده؛ مثلاً نقشی به کسی داده یا کسی را آنبن کرده یا نه.
اگر در Doogle یا داشبورد Double Counter حساب داشتید
شرکت صریحاً گفته ایمیل این گروه لو رفته و باید منتظر تلاشهای فیشینگ باشند. همچنین تأکید کرده که هیچوقت از طریق ایمیل یا پیام خصوصی رمز، توکن یا پول درخواست نمیکند. هر پیامی با این درخواست، تقلبی است.
خطر اصلی: پیامهای فریبندهای که خیلی آشنا به نظر میرسند
فیشینگ یعنی پیام یا ایمیلی که خودش را جای یک سرویس آشنا جا میزند تا شما را به وارد کردن رمز، زدن روی لینک آلوده یا پرداخت پول بکشاند. این نشتی برای کلاهبردارها ارزشمند است، چون نام کاربری دیسکورد را کنار ایمیل و شهر تقریبی شما قرار میدهد. با این اطلاعات میشود پیامی نوشت که کاملاً شخصی به نظر برسد.
وبلاگ امنیتی AliasFleet پیشبینی کرده که پیامهای جعلی «تأیید دوباره» و وعدهٔ اشتراک رایگان Nitro (اشتراک پولی دیسکورد) رایجترین ترفندها خواهند بود. چند قاعدهٔ ساده کمک میکند:
روی لینکهایی که ادعا میکنند حسابتان باید «دوباره تأیید» شود، از داخل ایمیل نزنید.
هدیهٔ Nitro رایگان از طرف غریبهها تقریباً همیشه کلاهبرداری است.
کد QR ورود به دیسکورد را برای هیچکس اسکن نکنید و کد تأیید دومرحلهایتان را به کسی ندهید.
اگر پیامی به شهر یا شرکت اینترنت شما اشاره کرد، دلیل اعتماد نیست؛ این اطلاعات حالا ممکن است دست هر کسی باشد.
برای کاربران ایرانی چه معنایی دارد؟
دیسکورد در ایران فیلتر است و بیشتر کاربران ایرانی با فیلترشکن به آن وصل میشوند. اگر هنگام تأیید در سرورهای دارای Double Counter فیلترشکن روشن بوده، به احتمال زیاد آدرس IP و شهری که ثبت شده مال سرور فیلترشکن است، نه اینترنت خانهٔ شما. این ریسک افشای موقعیت واقعی را کم میکند، اما نام کاربری دیسکورد و ایمیل (اگر داده باشید) همچنان میتواند برای فیشینگ استفاده شود. پس همان توصیههای بالا برای شما هم صدق میکند.
این ماجرا یادآوری خوبی است که حتی یک کلیک ساده برای «تأیید» در یک سرور، ردی از شما در سرور یک شرکت سوم باقی میگذارد. شبیه همین درس را چند روز پیش در ماجرای هک اپلیکیشن ASOS دیدیم؛ آنجا هم مشکل از یک سرویس جانبیِ ارتباط با مشتری شروع شد.
درس این حادثه برای برنامهنویسها و صاحبان سرویس
نکتهٔ جالب این حمله این است که هکرها از در اصلی وارد نشدند. آنها از یک سرور فراموششده آمدند. چند درس روشن از گزارش خود Double Counter بیرون میآید:
سرور بازنشسته را واقعاً خاموش کنید. سروری که دیگر استفاده نمیشود ولی هنوز روشن و در دسترس است، بهروزرسانی هم نمیشود و راحتترین هدف است.
کلید ادمین را روی سرورها جا نگذارید. کلید یک حساب سرویس با اختیارات کامل مدیر، روی همان سرور قدیمی مانده بود. شرکت حالا میگوید هیچ کلید طولانیمدتی برای حسابهای سرویس در فضای ابریاش باقی نمانده است.
رمزها و توکنها جای امن دارند. شرکت توکن ربات و آدرس وبهوکها را حالا به یک «انبار رمز» (Secret Store) جداگانه منتقل کرده و خواندن هر رمز را ثبت میکند.
ابزارهای داخلی را پشت در بسته نگه دارید. ابزارهایی مثل Metabase یا پنلهای مدیریتی نباید بدون محدودیت از اینترنت در دسترس باشند. پایگاهدادهٔ این شرکت هم حالا فقط از سرویسهای خودش اتصال میپذیرد.
اگر به امنیت زیرساخت اینترنت علاقه دارید، گزارش امروز ما دربارهٔ گواهیهای جعلی HTTPS برای دامنههای گوگل هم نمونهٔ دیگری از حمله از طریق یک حلقهٔ ضعیف در زنجیره است.
Double Counter بعد از حمله چه کرد؟
کلید دزدیدهشده و نشستهای مدیر را باطل کرد، کلید SSH هکرها را حذف کرد و سرور قدیمی را خاموش کرد.
توکن ربات را چند بار عوض کرد و همهٔ ۱۰ وبهوک دیسکوردی را که ممکن بود لو رفته باشند پاک کرد.
رمزهای پایگاهداده، کلیدهای پرداخت، کلیدهای امضای نشستها (به همین دلیل همه یک بار از حسابشان خارج شدند) و کلیدهای سرویسهای هوش مصنوعی را عوض کرد.
۱۴ پروژهٔ ابری را برای درِ پشتی (راه مخفی برای برگشتن هکر) بررسی کرد و چیزی پیدا نکرد.
روز ۵ اکتبر به CNIL، نهاد حفاظت از دادهٔ فرانسه، گزارش داد و میگوید در فرانسه و آمریکا از عاملان شکایت کیفری میکند.
هنوز چه چیزهایی معلوم نیست؟
هویت هکرها: شرکت نام گروه یا فردی را اعلام نکرده است.
آسیبپذیری دقیق Metabase: AliasFleet یادآوری کرده که در اوت ۲۰۲۶ یک آسیبپذیری روز صفر Metabase با کد CVE-2026-72898 به چند شرکت دیگر ضربه زد، اما خودش تأکید میکند معلوم نیست این حمله هم از همان راه بوده باشد.
محل انتشار دادهها: گزارش شرکت نمیگوید آن ۲۷۵ هزار رکورد کجا منتشر شده و چه کسانی کل یک میلیون ایمیل را در اختیار دارند.
تعداد دقیق قربانیان: چون بخشی از جدولها نیمهکاره کپی شده، تعداد واقعی جایی بین عدد منتشرشده و تخمین کل است. شرکت گفته با پیشرفت تحقیقات گزارشش را بهروز میکند.
جمعبندی
هک Double Counter یکی از بزرگترین نشتیهایی است که از راه یک ربات جانبی به کاربران دیسکورد رسیده است. اطلاعات حدود ۲۸ میلیون حساب، از جمله نام کاربری، IP و شهر تقریبی، و حدود یک میلیون ایمیل افشاشده به حساب میآید. رمز عبور دیسکورد لو نرفته و لازم نیست تغییرش دهید. کار اصلی شما این است که ایمیلتان را در Have I Been Pwned بررسی کنید، تأیید دومرحلهای را روشن نگه دارید و به پیامهای «تأیید دوباره» یا هدیهٔ رایگان اعتماد نکنید. برای صاحبان سرویس هم پیام روشن است: یک سرور فراموششده با یک کلید ادمین کافی است تا کل سیستم در خطر بیفتد.
پرسشهای متداول
آیا خود دیسکورد هک شده است؟
نه. هک مربوط به Double Counter است که یک ربات مستقل از شرکت دیگری است و مدیران سرورها آن را به سرورشان اضافه میکنند. سرورهای خود دیسکورد بخشی از این حادثه نبودهاند.
باید رمز عبور دیسکوردم را عوض کنم؟
لازم نیست. Double Counter هیچوقت رمز عبور دیسکورد کاربران را دریافت نمیکند و خود شرکت میگوید اعضای سرورها لازم نیست چیزی را در حسابشان تغییر دهند. روشن کردن تأیید دومرحلهای اما در هر حال ایدهٔ خوبی است.
از کجا بفهمم اطلاعات من لو رفته است؟
ایمیلتان را در سایت Have I Been Pwned جستجو کنید. اگر در هر سروری که Double Counter داشته دکمهٔ تأیید را زدهاید، احتمال دارد نام کاربری و IP شما در دادههای افشاشده باشد، حتی اگر ایمیلتان آنجا نباشد.
چه کسانی ایمیلشان لو رفته است؟
طبق گزارش شرکت، فقط کسانی که در سرویس Doogle حساب داشتهاند (حدود ۸۴۰ هزار نفر) یا از داشبورد Double Counter و ابزارهای مدیریت سرور استفاده کردهاند یا مشتری و تبلیغدهنده بودهاند (حدود ۲۴۰ هزار نفر). کاربر عادیای که فقط تأیید کرده، معمولاً ایمیلی به این ربات نداده است.
لو رفتن IP چقدر خطرناک است؟
آدرس IP معمولاً فقط موقعیت تقریبی در حد شهر و شرکت اینترنت را نشان میدهد، نه آدرس خانه را. خطر اصلیاش این است که پیامهای فیشینگ را باورپذیرتر میکند. اگر هنگام تأیید فیلترشکن روشن بوده، IP ثبتشده احتمالاً مال فیلترشکن است.
آیا هنوز استفاده از Double Counter امن است؟
شرکت میگوید همهٔ کلیدها را عوض کرده، درِ پشتی پیدا نکرده و سیستم را زیر نظارت دائمی گذاشته است. تصمیم نهایی با مدیر هر سرور است؛ اگر از آن استفاده میکنید، گزارش فعالیت سرور را برای روز ۴ اکتبر بررسی کنید.
منابع
Double Counter: Security Incident Report — 4 October 2026 (گزارش رسمی شرکت Tellter، منتشرشده ۵ اکتبر ۲۰۲۶)
Have I Been Pwned: Double Counter Data Breach (افزودهشده ۷ اکتبر ۲۰۲۶)
The Verge: Discord users’ data was exposed in a breach at server bot Double Counter (۷ اکتبر ۲۰۲۶)
AliasFleet: Double Counter Confirms Breach Exposing 1 Million Email Addresses
TwistedVoxel: Discord Bot Double Counter Breach Exposes Data From 28M Users