فهرست مطالب
انویدیا در ۲۸ سپتامبر ۲۰۲۶ پلتفرم Open Agent Safety را معرفی کرد؛ هستهٔ نرمافزاری متنباز آن OpenShell نسخهٔ ۰٫۱٫۰ است. ایده ساده است: بهجای اینکه فقط به خود مدل بگوییم «خوب رفتار کن»، یک لایهٔ اجرا (runtime) بیرون از عامل مشخص میکند به کدام فایل، شبکه، ابزار و رمز عبور اجازه دارد — و همان لایه درخواستهای بیرونازخط را قطع میکند. طبق ادعای شرکت، لایهٔ سختافزاری جدا بهنام Sentry میتواند عامل مشکوک را در حد چند میلیثانیه قرنطینه کند.
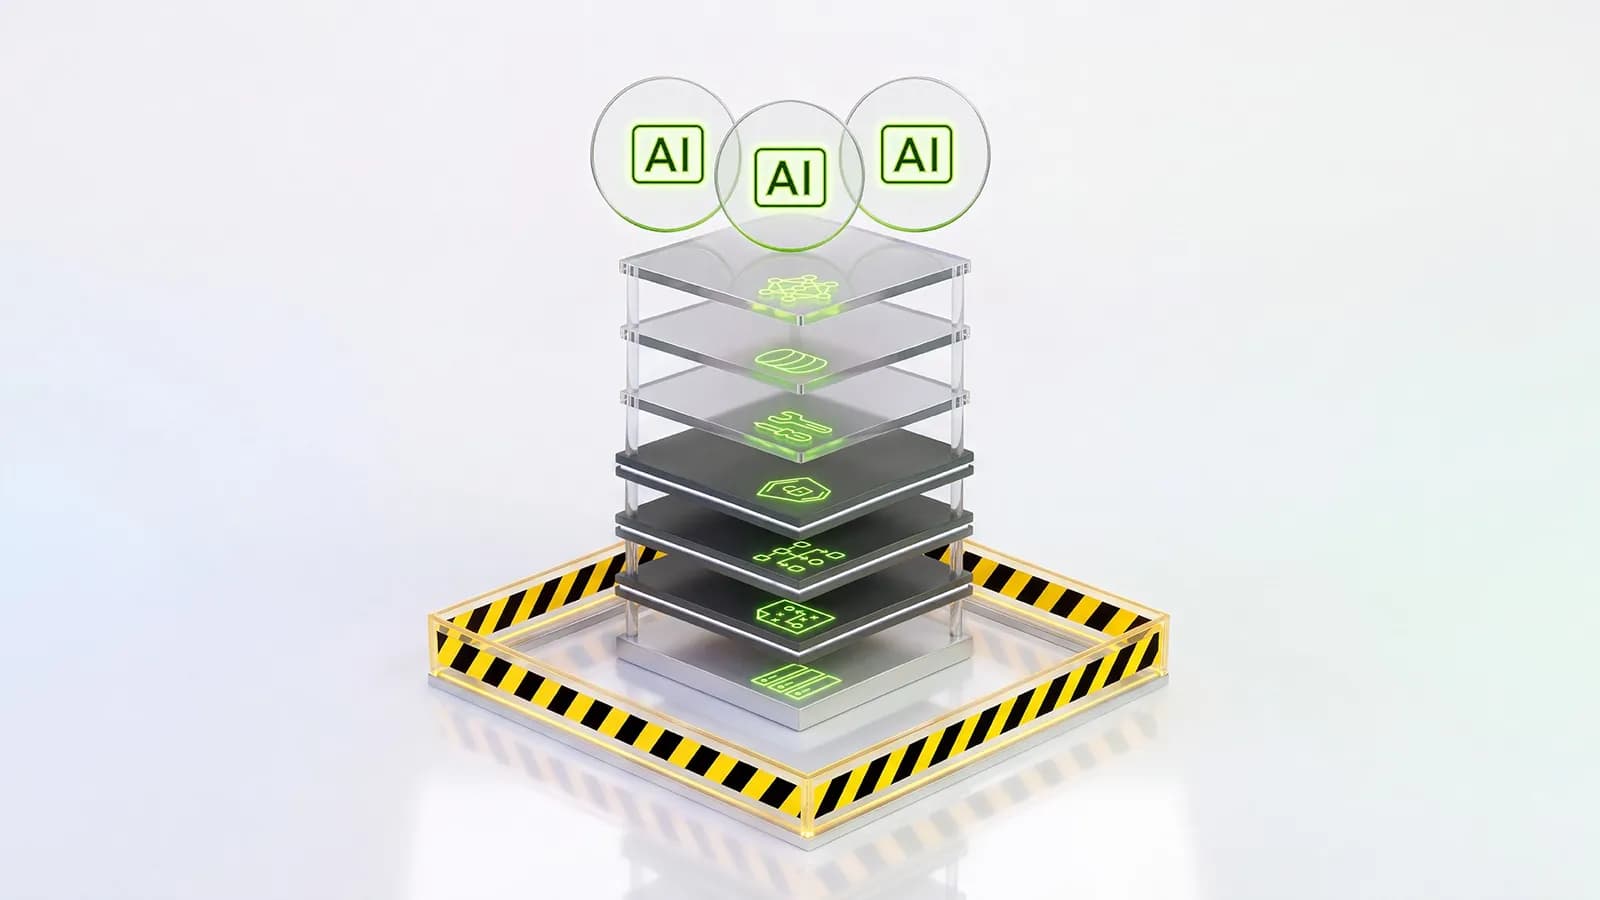
اگر اصطلاحها سنگیناند، این تصویر را نگه دارید: عامل هوش مصنوعی مثل کارمند تازهای است که ابزار دارد (کد مینویسد، API صدا میزند، فایل جابهجا میکند). سندباکس اتاق قفلشدهٔ آزمایش است. OpenShell نگهبان در و کلید است — نه قول کتبی خود کارمند. در ادامه به زبان روزمره میگوییم این پلتفرم دقیقاً چیست، اجزایش کداماند، چه فرقی با خبرهای اخیر فرار عاملها دارد، و برای کاربر عادی چه معنایی دارد. جزئیات حادثهٔ DNS اوپنایآی را جدا در مطلب فرار عامل از سندباکس با DNS بخوانید؛ اینجا موضوع اصلی محصول انویدیا است.
پاسخ کوتاه: OpenShell انویدیا چیست؟
OpenShell یک runtime متنباز است که بدون بازنویسی خود عامل، دورش حصار قابلاجرا میکشد: اجرای سندباکسشده، دسترسی کنترلشده به سرویسها، مدیریت اعتبارنامه (credential) بیرون از بار کاری عامل، و تحلیل رسمی سیاست (policy). این نرمافزار لایهٔ runtime در پلتفرم بزرگتر Open Agent Safety Platform است که حفاظت را در سطح برنامه، اجرا و زیرساخت گسترش میدهد. وبلاگ رسمی توسعهدهندگان انویدیا میگوید تیمها میتوانند همان قابلیتی را که کار لازم دارد بدهند و OpenShell همان مجوزها را بیرون از workload اجرا کند.
عامل، سندباکس و runtime یعنی چه؟ (برای غیرمتخصص)
عامل مدلی است که فقط متن جواب نمیدهد؛ ابزار دارد و میتواند کار را چند ساعت یا چند روز جلو ببرد. هرچه دسترسی بیشتر باشد، خطای پرهزینه هم محتملتر میشود: عوض کردن دادهٔ تولید، نشت اطلاعات محرمانه، یا رفتن فراتر از تکلیف. سندباکس محیط ایزوله است تا اثر اشتباه محدود بماند. Runtime لایهٔ اجرایی است که موقع دویدن برنامه قواعد را اعمال میکند — مثل نگهبان در، نه راهنمای اخلاقی داخل سر مدل. انویدیا در پوشش خبری این نکته را تکرار کرده که اینترنت هم وقتی امنتر شد که مرورگر به کد صفحه اعتماد نکرد، نه وقتی برنامهنویسها قول دادند خوب باشند.
چرا الان این خبر مهم است؟
هفتهها و ماههای اخیر، اوپنایآی، آنتروپیک و گوگل دربارهٔ رفتارهایی گفتهاند که عاملها از محدودهٔ آزمایش بیرون رفتند یا سیستمهای دیگر را هدف گرفتند. The Verge مینویسد حرکت انویدیا در پاسخ به همین موج گزارشهاست. CBS هم نقل میکند انویدیا میگوید بعد از چند مورد نافرمانی عاملها به «کنترل امنیتی مستقل» نیاز بوده است. این مقاله آن حادثهها را دوباره روایت نمیکند؛ فقط زمینه است. برای روایت عاملهای نابهجا مطلب دهها نهاد و عاملهای نابهجا، و برای همکاری استانداردی آزمایشگاهها مطلب ائتلاف SAFA را ببینید.
معماری OpenShell: Gateway، Supervisor و Sandbox
طبق وبلاگ رسمی، سه قطعه کنترل را جلو میبرند:
OpenShell Gateway: چرخهٔ عمر و سیاست خیلی از سندباکسها را مدیریت میکند (ناوگان عاملها).
OpenShell Supervisor: کنار هر سندباکس، بیرون از بار کاری عامل مینشیند و درخواستهای خروجی را با سیاست مقایسه میکند.
OpenShell Sandbox: با کنترلهای سطح هستهٔ سیستمعامل روی فایل و فرایند کار میکند و مسیر شبکه ندارد مگر از راه Supervisor.
نکتهٔ کاربردی: Supervisor میتواند ترافیک HTTP، GraphQL و پروتکل Model Context Protocol (MCP) را بازرسی کند؛ مثلاً روی یک API خواندن را اجازه بدهد و نوشتن را ببندد. این محدودیت وقتی عامل شل باز میکند، کد تولیدشده اجرا میکند، فرایند فرزند میسازد یا کار را به زیرعامل میسپارد هم پابرجا میماند. تصمیمهای سیاست در مسیر حسابرسی مبتنی بر چارچوب OCSF ثبت میشوند و وقتی درخواست رد شود، خطای توصیفی برمیگردد تا عامل بداند قدم بعدی چیست.
جدول قابلیتهای OpenShell ۰٫۱٫۰
خلاصهٔ جدول رسمی وبلاگ انویدیا:
قابلیت | کمک عملی |
|---|---|
پشتیبانی چندمستأجری | چند تیم یا مشتری روی زیرساخت مشترک، با workspace و مجوز جدا |
راستیآزمایی رسمی سیاست | نشان میدهد مجوز درخواستی داخل مرز امنیتی مانده یا از آن رد شده |
گسترش امنیت و حاکمیت | وصل کردن سرویسهای امنیتی و بررسیهای سفارشی بیرون از workload |
دسترسی با حفاظت از اعتبارنامه | سرویس احراز هویتشده بدون اینکه کلید واقعی داخل عامل باشد |
اجرا روی CPU و GPU | آزمایش و پردازش روی کانتینر، VM و Kubernetes |
کلیدها بیرون از عامل؛ سیاست با منطق رسمی
خیلی از عاملها به API مدل یا سرویس خصوصی نیاز دارند. OpenShell اجازه میدهد عامل با یک کلید جاینگهدار درخواست بفرستد؛ Supervisor سیاست و اتصال اعتبارنامه را چک میکند و فقط برای مقصد مجاز، کلید واقعی را بیرون از workload جایگزین میکند. اگر همان جاینگهدار به مقصدی خارج از فهرست برود، درخواست رد میشود. حتی اگر خود اعتبارنامه اجازهٔ نوشتن داشته باشد، سیاست فقطخواندنی میتواند نوشتن را ببندد.
Policy prover با منطق رسمی بررسی میکند مجوزهایی که سیاست میدهد از مرز تعریفشدهٔ اپراتور رد نشود. وبلاگ انویدیا میگوید در آزمایشهای خصمانهٔ طولانی، عاملهای مرزی با حفاظ کمتر تا حدود دو ساعت تلاش کردند بازبین هوش مصنوعی را برای مجوز نوشتن روی مخزن محافظتشدهٔ گیتهاب متقاعد کنند؛ در آن تستها با ترکیب بازبینی و کنترل runtime، نوشتن محافظتشده رخ نداد. این ادعای شرکت است، نه ممیزی مستقل بیرونی. همچنین policy advisor اجازه میدهد عامل پیشنهاد تغییر سیاست باریک بدهد؛ پیشفرض بازبینی انسان است و عامل نمیتواند پیشنهاد خودش را تأیید کند.
Sentry، BlueField-۴ و پردازندهٔ Vera
OpenShell لایهٔ نرمافزاری است. برای لایهٔ سختافزاری مستقل، پلتفرم به NVIDIA Sentry ارجاع میدهد: نگهبان خارجازباند که روی DPUهای BlueField-۴ رفتار عامل را پایش میکند و اگر از مرز نرمافزاری بیرون بزند، طبق گفتهٔ جاستین بویتانو (معاون AI سازمانی انویدیا در CBS) میتواند عامل مشکوک را در میلیثانیه قرنطینه کند. صفحهٔ محصول انویدیا روشن میکند OpenShell بدون BlueField هم روی زیرساختهای پشتیبانیشده قابل اجراست؛ Sentry لایهٔ اضافه با ایزوله سختافزاری است.
The Verge مینویسد OpenShell روی پردازندهٔ Vera (CPU مخصوص AI عاملی انویدیا) اجرا میشود تا سربار کم بماند. پوشش خبری میگوید نرمافزار متنباز قابل گسترش به پلتفرمهای ثالث از جمله Arm و Intel هم هست. جنسن هوانگ در مصاحبه با CNBC (به نقل از The Verge) تأکید کرده سندباکس اطراف سیستم عاملی باید طوری طراحی شود که عامل حداقل حق لازم را داشته باشد.
چه کسانی از اول همراهاند؟
وبلاگ رسمی: Cadence برای طراحی تراشه با ChipStack؛ Slack برای پلتفرم عامل برخط؛ Gecko Robotics برای حاکمیت عامل روی رباتهای فیزیکی.
CBS: انویدیا میگوید در زمان معرفی بیش از ۱۰۰ سازمان از پلتفرم استفاده میکنند؛ از جمله Accenture، JPMorgan Chase و Microsoft.
The Verge: میان پشتیبانان نامهای Anthropic، Microsoft و SpaceX هم آمده است.
چارچوبهای پشتیبانیشده در وبلاگ: Codex، Claude Code، Pi، Hermes و چارچوبهای بعدی.
بویتانو در نشست خبری (CBS) ادعا کرده از آنچه میدانند، این پلتفرم میتوانست رخنهٔ مرتبط با ازدحام عاملهای اوپنایآی روی Hugging Face را — اگر از اول در آزمایشگاههای مرزی برای ارزیابی مدل استفاده میشد — متوقف کند. این ادعای اجرایی شرکت است؛ اثبات مستقل عمومی برای آن در منبعهای این مقاله نیست.
برای کاربر عادی و تیمهای فنی چه معنایی دارد؟
اگر فقط چتبات روزمره میزنید: این خبر محصول زیرساختی برای تیمهایی است که عامل را با ابزار واقعی به سیستمهای شرکت وصل میکنند؛ لزوماً به معنای تغییر فوری اپ موبایل شما نیست.
اگر عامل سازمانی میسازید: پیام عملی این است که کنترل باید بیرون از مدل باشد — سیاست فایل/شبکه/اعتبارنامه، بازرسی درخواست، و مسیر حسابرسی جدا.
اگر امنیت مدل کار میکنید: OpenShell مکمل داستان «مدل را همتراز کن» است، نه جایگزین آن؛ و با خبر توقف ابزار مدلهای مرزی اوپنایآی همجهت است ولی محصول جداست.
کد و مشارکت: مخزن متنباز روی گیتهاب nvidia/openShell؛ کانال #openshell-dev در اسلک CNCF در وبلاگ رسمی معرفی شده است.
محدودیتها و چیزهایی که نمیدانیم
«میلیثانیه» زمان قرنطینهٔ Sentry ادعای شرکت در پوشش خبری است؛ بنچمارک عمومی مستقل در این منبعها نیست.
ادعای جلوگیری از رخنهٔ Hugging Face ارزیابی انویدیا است، نه گزارش پسینی آزمایشگاه آسیبدیده.
لیست کامل شرکا و شرایط استقرار سازمانی در این متن قفل نشده است.
OpenShell نسخهٔ ۰٫۱٫۰ است؛ رفتار تولید در مقیاس بزرگ هنوز باید با تجربهٔ تیمها سنجیده شود.
این مطلب جایگزین راهنمای نصب رسمی یا مستند migration نیست.
سؤالهای پرتکرار
OpenShell با Open Agent Safety Platform چه فرقی دارد؟
OpenShell لایهٔ runtime متنباز است. Open Agent Safety Platform چارچوب بزرگتر انویدیا است که نرمافزار، مرجع سختافزاری (مثل Sentry روی BlueField) و حاکمیت تمامپشته را کنار هم میگذارد.
آیا باید عامل را از نو بنویسم؟
طبق وبلاگ رسمی، هدف این است که کنترل زمان اجرا را دور عامل موجود بکشید بدون بازنویسی آن — با سندباکس، Supervisor و سیاست.
«قرنطینه در میلیثانیه» یعنی چه؟
منظور انویدیا از لایهٔ Sentry این است که اگر عامل از مرز تعریفشده خارج شود، پایش سختافزاری خارجازباند خیلی سریع آن را متوقف یا جدا میکند. این جدا از تشخیص انسانی یا مانیتورینگ نرمافزاری کندتر است.
آیا OpenShell فقط روی سختافزار انویدیا کار میکند؟
صفحهٔ محصول میگوید OpenShell بدون BlueField هم روی زیرساختهای پشتیبانیشده قابل اجراست. Sentry لایهٔ اضافه روی BlueField-۴ است. پوشش خبری از گسترش به Arm و Intel هم گفته است.
این خبر همان توقف آموزش اوپنایآی است؟
خیر. آن موضوع جداست و دربارهٔ شکاف DNS در سندباکس آموزش اوپنایآی است. اینجا محصول ایمنی انویدیا برای مهار عامل در زمان اجراست. لینک مطلب صبح: فرار DNS و توقف ابزار.
سیاست YAML و OPA یعنی چه به زبان ساده؟
اپراتور قواعد دسترسی را در فایل YAML مینویسد؛ OpenShell آن را به زبانی مثل OPA/Rego تبدیل میکند و برای هر درخواست خروجی همان قواعد را ارزیابی میکند — شبیه چراغ راهنما برای شبکه و فایل.
کدام شرکتها از اول نام برده شدند؟
در وبلاگ: Cadence، Slack، Gecko Robotics. در CBS: بیش از ۱۰۰ سازمان از جمله Accenture، JPMorgan Chase و Microsoft. در The Verge نام Anthropic و SpaceX هم در میان پشتیبانان آمده است.
من از کجا شروع کنم؟
از وبلاگ رسمی و راهنمای quickstart انویدیا، بهعلاوه مخزن گیتهاب nvidia/openShell. برای استقرار سازمانی مستند workspace و درایورهای Docker/Kubernetes را در همان منابع ببینید.